

Ouvir transcrição
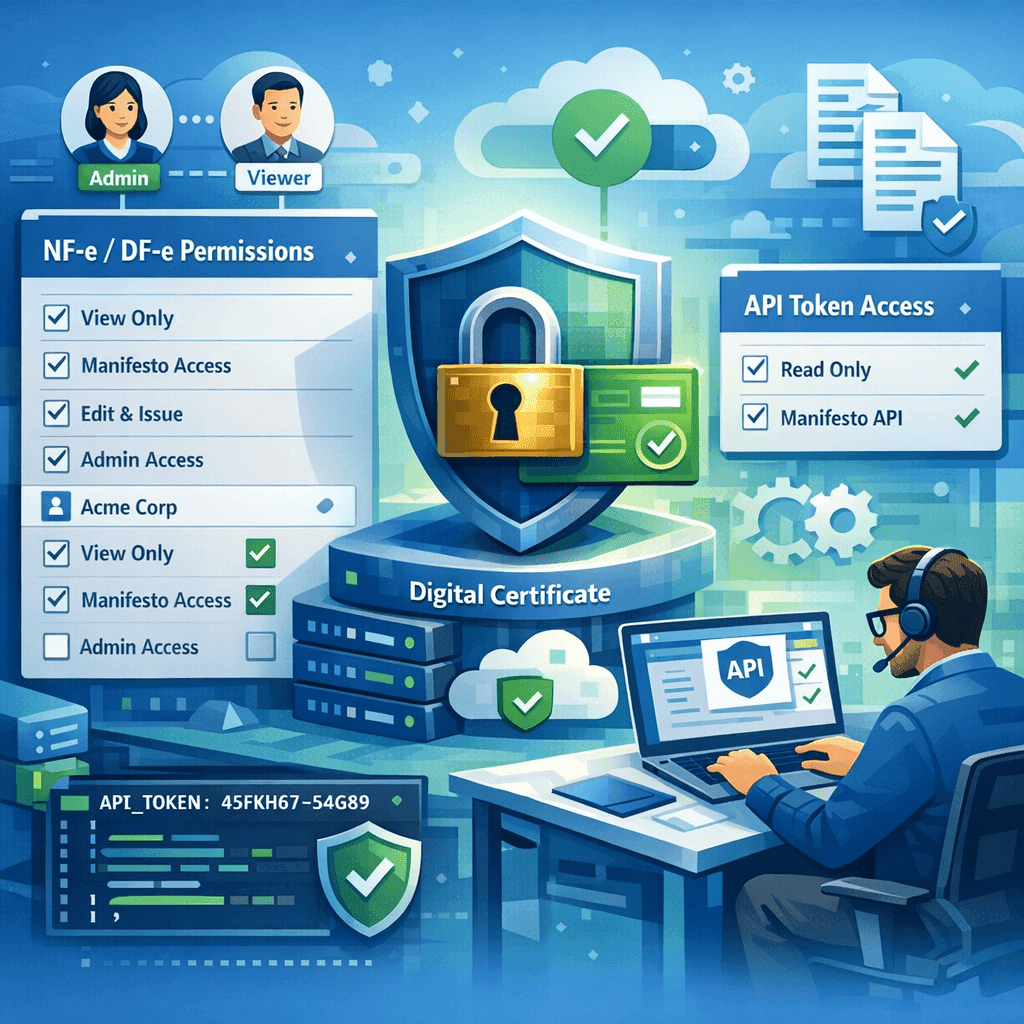
Sim: é possível compartilhar acesso fiscal a NF-e/DF-e sem entregar o certificado digital. A abordagem correta é usar autorização granular por papel, autenticação por token e um repositório central que separa credencial sensível de operação do usuário. Isso reduz risco de compliance, simplifica auditoria e elimina boa parte do suporte ligado a certificados.
O problema real: compartilhar certificado digital é dar a chave do cofre
Seu cliente contador pede acesso às NF-e, mas entregar o certificado digital é como dar as chaves do cofre: vazamento, revogação, dificuldade de rastrear quem fez o quê e um rastro infinito de suporte. Em plataformas para contabilidade, ERP ou apps multiusuário, isso vira um problema estrutural, não um detalhe operacional.
Quando o certificado circula entre usuários, máquinas ou integrações paralelas, você perde o isolamento entre identidade fiscal, autorização de uso e trilha de auditoria. O resultado costuma aparecer em três frentes: incidente de segurança, inconsistência de acesso e chamados recorrentes de configuração.
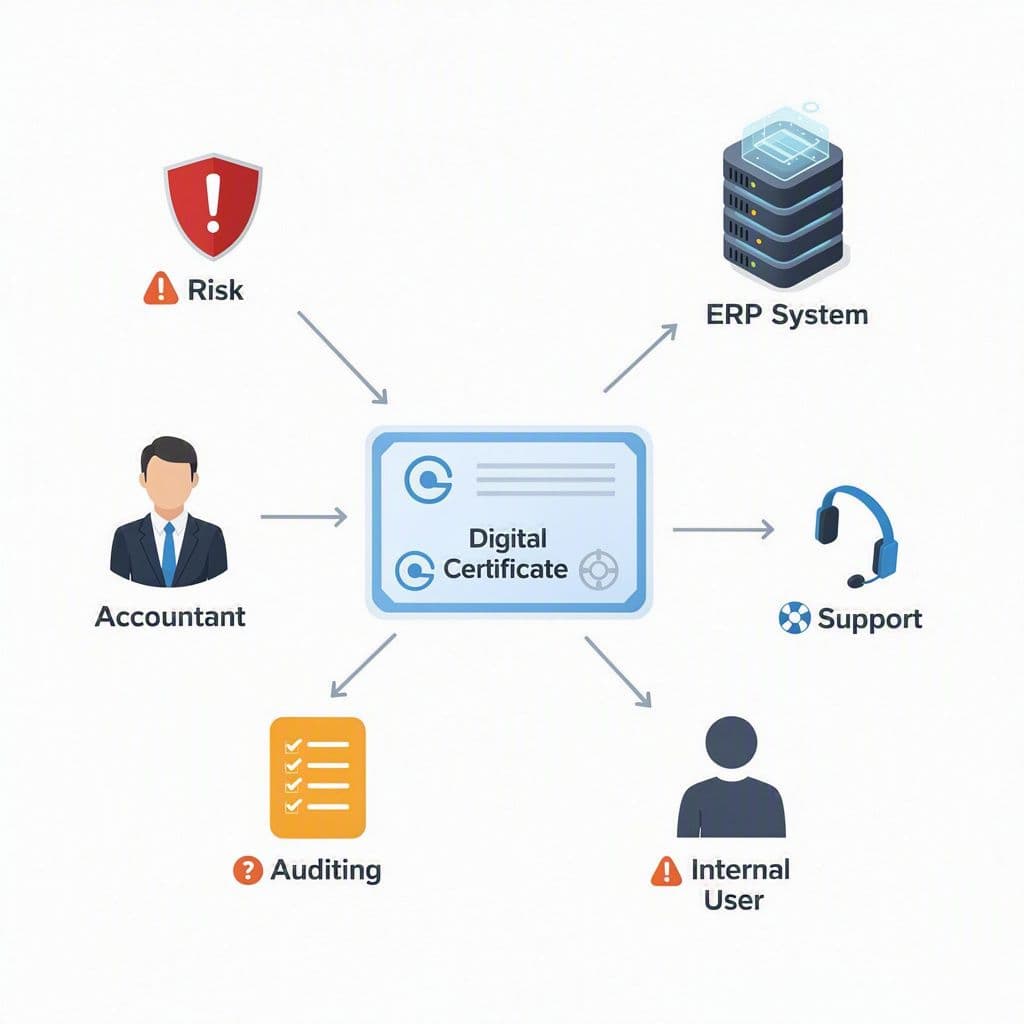
Por que a delegação insegura gera custo técnico e fiscal
| Cenário | Modelo com certificado compartilhado | Modelo com autorização granular |
|---|---|---|
| Consulta de NF-e | Usuário depende da credencial sensível | Usuário recebe apenas permissão de leitura |
| Manifesto do destinatário | Ação difícil de rastrear por operador | Ação vinculada ao papel e ao log do usuário |
| Auditoria | Baixa atribuição de responsabilidade | Trilha clara por token, tenant e evento |
| Suporte | Alto volume de instalação, expiração e conflito | Baixo esforço operacional |
| Compliance | Risco elevado de exposição indevida | Princípio do menor privilégio |
Para quem constrói produto, a dor não é só jurídica. Ela aparece em engenharia e atendimento: conflito de certificado entre sistemas, ambiente quebrando após renovação, múltiplas máquinas disputando acesso, e clientes pedindo ajuda para algo que nem deveria estar na ponta do usuário final.
O melhor modelo de acesso fiscal não é o que distribui mais credenciais, e sim o que distribui menos privilégio com mais rastreabilidade.
A arquitetura correta: acesso fiscal por roles, não por certificados
O conceito-chave é simples: o certificado autentica a origem fiscal da empresa, mas não precisa ser exposto a cada usuário que consulta ou opera documentos. Sua plataforma pode intermediar isso via API, com papéis específicos para cada ação.
Exemplo de permissões granulares que fazem sentido em produtos fiscais
Na prática, você deixa de tratar o certificado como item de distribuição e passa a tratá-lo como infraestrutura protegida. O usuário recebe somente aquilo que precisa: visualizar, manifestar, sincronizar ou administrar. Isso é especialmente importante em ambientes com contador externo, backoffice interno e múltiplos CNPJs na mesma plataforma.
Fluxo técnico em 4 etapas para liberar NF-e sem expor a credencial
Sua plataforma autentica na API com token seguro no backend. O certificado permanece encapsulado no provedor fiscal ou na infraestrutura da camada central, sem ir para navegador, desktop do cliente ou contador.
Exemplo prático: libere acesso em 5 linhas de código
A implementação real varia conforme stack e provedor, mas a ideia é sempre a mesma: autenticar sua aplicação, informar o titular fiscal e aplicar o escopo do operador. Um pseudoexemplo minimalista ficaria assim:
| Linha | Pseudoação | Objetivo |
|---|---|---|
| 1 | POST /auth/token | Obter token da aplicação |
| 2 | POST /tenants/{id}/users | Criar ou vincular operador |
| 3 | POST /permissions | Conceder escopo **read:dfe** ou **manifest:dfe** |
| 4 | GET /dfe?holder=CNPJ | Listar documentos do titular |
| 5 | POST /repository/sync | Sincronizar XMLs e eventos com segurança |
Esse desenho reduz acoplamento. Você não precisa reinventar controle de certificados por máquina, nem montar gambiarras para compartilhamento remoto. A autorização vira software, e não procedimento manual.
Métricas que importam para produto, suporte e compliance
Impacto esperado ao migrar de certificado compartilhado para acesso granular
Exemplo de comparação operacional em plataformas fiscais multiusuário.
Em operações bem desenhadas, os ganhos são diretos: redução de até 90% nos tickets de suporte ligados a certificado, onboarding mais rápido para novos operadores e zero incidentes de compartilhamento de certificado porque ele simplesmente deixa de circular entre usuários. Além disso, a auditoria melhora porque cada ação passa a ter ator identificável.
Checklist técnico para sua squad validar antes de implementar
Antes de subir para produção, valide estes pontos
FAQ para desenvolvedores que constroem plataformas fiscais
Perguntas frequentes
Preciso entregar o certificado digital ao contador para ele consultar NF-e?
Não. O modelo mais seguro é centralizar a credencial na infraestrutura fiscal e liberar ao contador apenas permissões de consulta via API e papéis de acesso.
Dá para separar consulta e manifesto do destinatário?
Sim. Esse é exatamente o ganho da autorização granular: um usuário pode apenas visualizar documentos, enquanto outro pode manifestar ou administrar acessos.
Como auditar quem fez cada operação?
Associe cada requisição a token, tenant, titular fiscal e usuário operador. Assim, consulta, manifesto e sincronização ficam rastreáveis por evento.
Isso resolve conflito entre múltiplos sistemas usando o mesmo certificado?
Em grande parte, sim. Ao centralizar o acesso e desacoplar o usuário da credencial, você reduz concorrência operacional e elimina a necessidade de distribuir o certificado entre sistemas e pessoas.
Onde a MagelNet entra nessa arquitetura
A API da MagelNet já suporta nativamente o que costuma dar mais trabalho para times de produto: acessos multi-titular, permissões granulares e operação segura no repositório central de notas e nos módulos DF-e e Financeiro. Em vez de gerenciar certificado por usuário, sua plataforma delega acesso por papel e mantém a credencial fora da ponta.
Isso significa que você pode liberar visualização para o contador, manifesto para operadores autorizados, sync para repositório e fluxos financeiros conectados — tudo sem remodelar seu produto ao redor do certificado. A arquitetura fica mais limpa, o suporte cai e o compliance sobe.
Teste grátis a API em 2 minutos no developer.mageln.net e implemente multi-acesso hoje — sem refatorações.
A MagelNet está comprometida em ajudar empresas de todos os tamanhos a tomar decisões informadas. Seguimos diretrizes editoriais rigorosas para garantir que nosso conteúdo atinja e mantenha nossos altos padrões.
O que você achou deste artigo?

Geraldo Magela Fraga
Fundador da MagelNet e do Grupo Magel. Empresário. Advogado. Mestrando em Computação Aplicada. MBA em Business Intelligence.
Comentários (0)
Seja o primeiro a comentar!


